admin
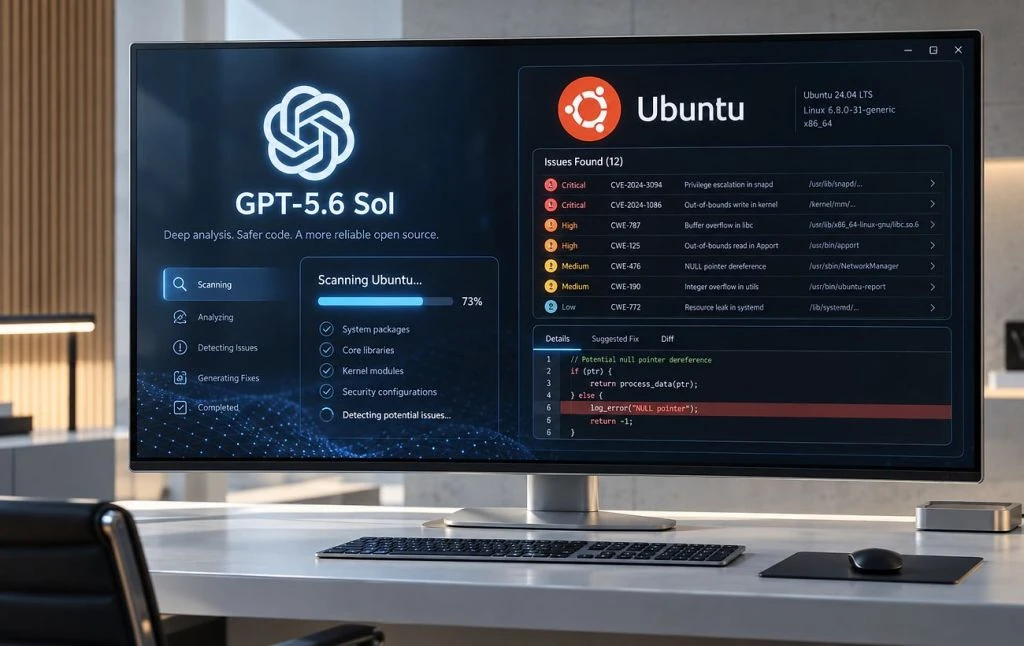
Штучний інтелект GPT-5.6 Sol лише за дві години виявив складну вразливість у програмному забезпеченні Ubuntu, яка могла дозволити хакерам отримувати контроль над серверами. Небезпечну помилку знайшов технічний директор Charge Robotics Макс Юстич, а розробники вже випустили оновлення безпеки для її усунення.
Штучний інтелект дедалі активніше використовують для пошуку помилок у програмному коді. Один із таких експериментів завершився виявленням складної вразливості в програмному забезпеченні, пов’язаному з операційною системою Ubuntu.
Технічний директор стартапу Charge Robotics Макс Юстич вирішив перевірити можливості моделі GPT-5.6 Sol у пошуку небезпечних помилок. Для цього він обрав фрагмент програмного коду, в якому кілька років тому вже знаходили вразливість.
Дослідник запропонував штучному інтелекту перевірити цю ділянку на наявність схожих або складніших проблем. Модель проаналізувала код і приблизно за дві години виявила новий небезпечний дефект.
За словами Юстича, помилка виявилася надзвичайно заплутаною. Її пошук вручну міг би становити значні труднощі навіть для досвідчених фахівців із кібербезпеки.
Вразливість потенційно дозволяла зловмисникам отримувати контроль над серверами. Однак відомостей про те, що хакери встигли скористатися цією помилкою, немає.
Після виявлення проблеми інформацію оперативно передали команді Debian Project. Розробники перевірили повідомлення та підготували оновлення безпеки, яке усуває вразливість.
Цей випадок продемонстрував, як використання штучного інтелекту може прискорити пошук складних програмних помилок. Зокрема, такі інструменти дають змогу знаходити проблеми, для виявлення яких традиційними методами знадобилося б значно більше зусиль.
Водночас розвиток цих технологій створює нові ризики для кібербезпеки. Інструменти, які допомагають захисникам знаходити вразливості, потенційно можуть використовувати й зловмисники для пошуку слабких місць у програмному забезпеченні.
На цьому тлі OpenAI оголосила про створення спеціалізованої моделі ChatGPT Cyber. Вона призначена для виконання завдань у сфері кібербезпеки та пошуку вразливостей.
Компанія також повідомила про результати масштабного аналізу програмного коду за допомогою штучного інтелекту. Зокрема, під час перевірки ядра Linux система виявила 948 потенційних проблем.
Ще 81 раніше невідому вразливість модель виявила під час аналізу браузера Firefox. Такі результати свідчать про можливість використання ШІ для перевірки великих програмних проєктів.
Проте не кожна підозріла ділянка коду обов’язково містить справжню вразливість. Тому результати автоматизованого аналізу потребують додаткової перевірки фахівцями, перш ніж їх можна буде вважати підтвердженими проблемами безпеки.
Окремо OpenAI оголосила про плани спрямувати один мільярд доларів на підтримку фахівців, які захищають критичну інфраструктуру. Зокрема, йдеться про посилення кібербезпеки енергетичних мереж і систем водопостачання.
🌟 Читайте «Експерт» у своєму смартфоні — додайте нас в Google Discover